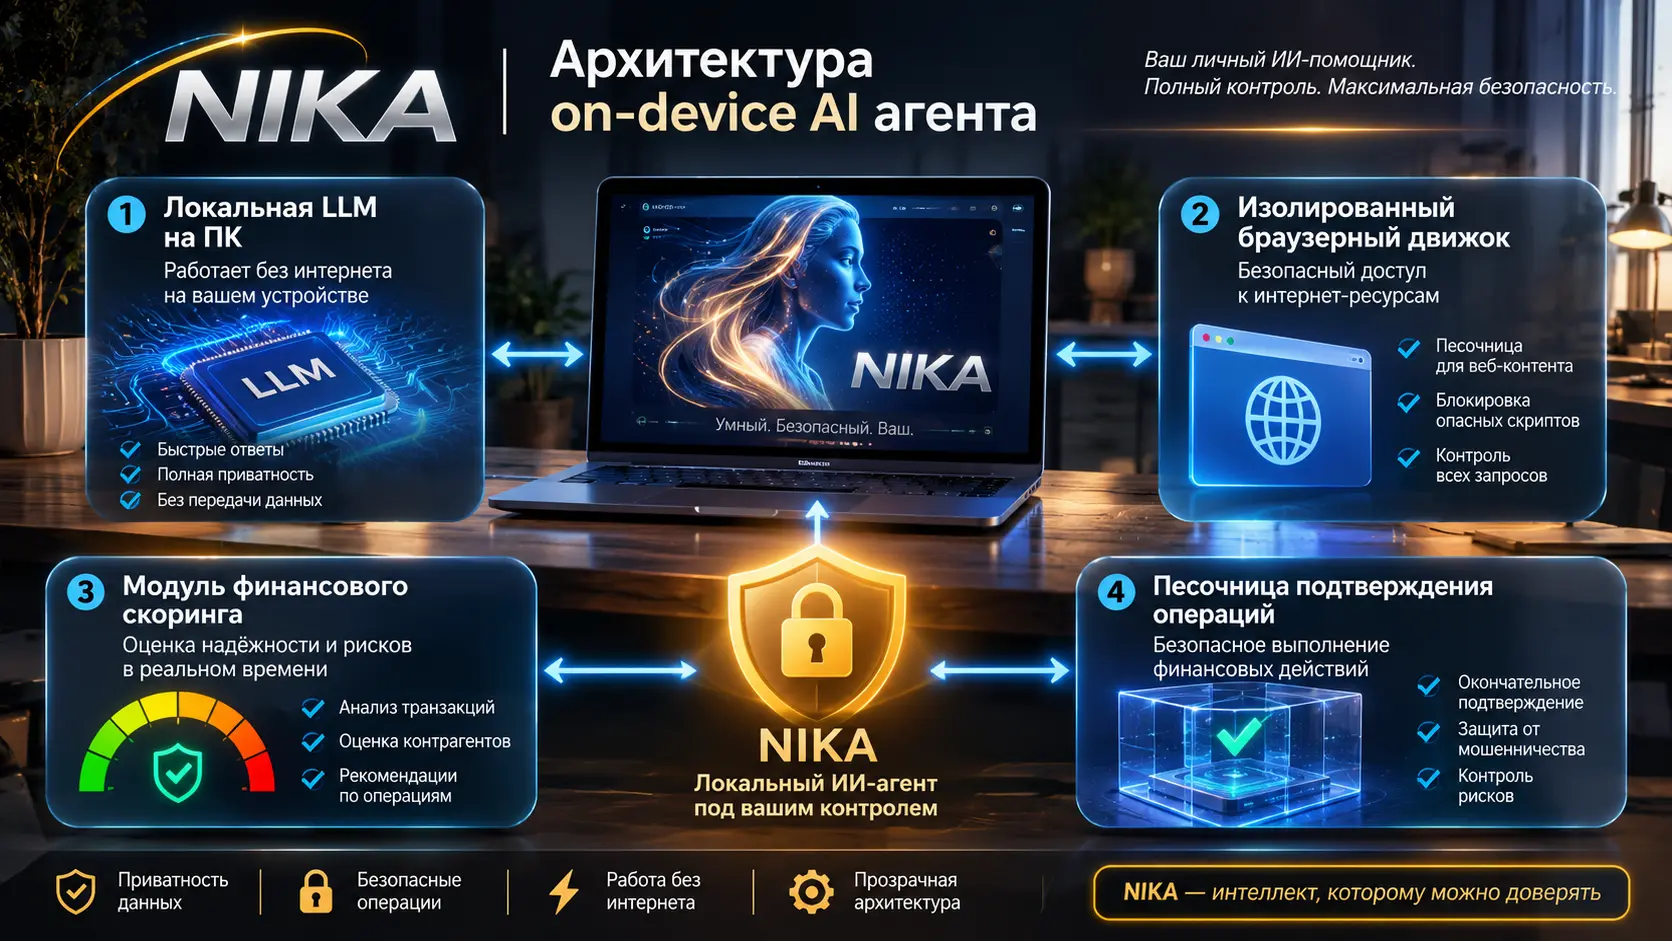
Подготовка: системные требования, безопасность и доступы
Развертывание автономных агентов на локальном оборудовании требует принципиально иного подхода к проектированию окружения, чем работа с классическими облачными чат-ботами. В облачной модели пользователь отправляет текст на удаленный сервер и получает сгенерированный ответ. В агентной on-device парадигме модель наделяется инструментами взаимодействия с операционной системой, файловым хранилищем и сетевыми протоколами. Это означает, что ошибка в рассуждениях агента (reasoning loop) способна привести к выполнению нежелательных операций на локальном компьютере или во внешних сервисах.
Перед установкой десктопного решения NIKA критически важно сформировать безопасный и изолированный контур. Подготовка разделяется на четыре фундаментальных направления: аппаратное обеспечение, программный стек, сетевая изоляция и финансовая безопасность.
1. Аппаратные ресурсы и требования к памяти
On-device инференс языковых моделей накладывает строгие требования на пропускную способность оперативной памяти и объем видеопамяти графического ускорителя. В отличие от серверов с кластерами карт корпоративного уровня, персональные рабочие станции должны поддерживать квантованные модели.
- Графический ускоритель (GPU): Наличие дискретной видеокарты с поддержкой аппаратного ускорения тензорных операций существенно снижает задержку отклика (Time-to-First-Token) и повышает скорость генерации действий агента. Для моделей класса 7B–14B в квантовании 4-bit требуется достаточный объем VRAM. - Оперативная память (RAM): В случае запуска инференса на CPU (с использованием инструкций AVX-512 или унифицированной памяти архитектур Apple Silicon) требуется выделение достаточного пула системной памяти под контекстное окно. - Дисковое пространство: Быстрый накопитель стандарта NVMe SSD необходим для эффективной загрузки весов модели в память при инициализации демона и оперативной записи трейсов исполнения сценариев.
2. Программные зависимости и окружение
Локальные агенты оперируют на стыке среды выполнения сценариев и браузерных драйверов. Для корректной сборки требуются:
- Среда выполнения Python или Node.js актуальных версий. - Пакет управления распределенными версиями Git для загрузки кодовой базы и регулярного обновления модулей безопасности. - Драйверы браузерной автоматизации (например, Playwright или Puppeteer) с установленными системными библиотеками для рендеринга графических интерфейсов.
3. Финансовая безопасность и изоляция платежных шлюзов
Предоставление автономному агенту возможности совершать покупки, бронировать билеты или оплачивать счета в реальном мире сопряжено с рисками зацикливания сценариев, некорректного парсинга стоимости или попадания на фишинговые страницы.
- Категорический запрет: Запрещено сохранять данные зарплатных, корпоративных или основных кредитных карт в профилях, к которым имеет доступ агент. - Виртуальные карты: Создайте отдельную виртуальную карту с нулевым стартовым балансом. - Лимиты: Настройте в банковском приложении жесткий дневной лимит списаний (условный пример: баланс 500–1000 рублей) и полностью заблокируйте возможность овердрафта. - Подтверждение операций: Убедитесь, что для любых платежей включено обязательное двухфакторное подтверждение (SMS/Push-код на мобильное устройство, недоступное для локального агента).
4. Права доступа в операционной системе
Запуск исполняемых файлов агента должен осуществляться исключительно из-под учетной записи пользователя с ограниченными привилегиями. Запуск с правами суперпользователя (root/Administrator) создает критическую уязвимость: в случае уязвимости внедрения сторонних промптов (Prompt Injection) через анализируемый веб-сайт агент может выполнить деструктивные системные команды в терминале.
Шаг 1. Клонирование репозитория и подготовка окружения
Первым этапом развертывания является получение исходного кода и создание изолированного пространства пакетов. Это исключает конфликты версий с другими установленными в системе инструментами машинного обучения и гарантирует предсказуемость сборки.
Перед началом установки обобщенно запланируйте проверку аутентификации в системе контроля версий, корректности прав локального пользователя на целевую директорию и синхронизации ветки перед отправкой любых изменений.
Ниже представлен типовой шаблон команд для инициализации изолированной среды:
После завершения установки зависимостей создается файл конфигурации переменных среды из базового примера (
cp .env.example .env). В нем настраиваются пути к локальным сокетам и флаги отладки.Действие: Склонируйте официальный репозиторий проекта NIKA, создайте изолированное виртуальное окружение и установите базовые зависимости сборщика. Результат: Создана локальная директория проекта с установленными пакетами и изолированным Python-окружением без конфликтов с системными библиотеками. Проверка: Выполните команду проверки статуса окружения (например,
python --version и pip list), убедившись, что все необходимые runtime-модули загружены без ошибок целостности.Шаг 2. Развертывание и конфигурация локальной on-device LLM
Ключевая особенность десктопной редакции NIKA — перенос языковой модели непосредственно на устройство пользователя. Это устраняет отправку пользовательских промптов, личных расписаний и финансового контекста на сторонние облачные API.
Однако для обеспечения достаточной скорости работы агента модель должна уметь быстро генерировать структурированный вывод (JSON Schema или вызовы функций / Tool Calling). Локальный сервер инференса поднимается либо через встроенный загрузчик NIKA, либо через стандартные движки инференса (например, Ollama, llama.cpp или vLLM).
Ниже приведен условный шаблон конфигурационного файла
config.env для подключения локального инференс-провайдера:После запуска инференс-демона модель аллоцирует ресурсы в оперативной или видеопамяти. Важно зафиксировать, что при генерации решений агент не открывает исходящих сетевых сокетов к внешним AI-сервисам.
Действие: Загрузите поддерживаемую локальную модель (например, через встроенный loader NIKA или локальный сервер инференса Ollama/vLLM) и укажите путь к весам в файле конфигурации
config.env (шаблон конфигурации). Результат: Языковая модель запущена в локальной оперативной памяти компьютера и отвечает на входящие JSON-RPC или REST-запросы без обращения к внешним облачным API. Проверка: Отправьте тестовый prompt через внутренний CLI-интерфейс агента и зафиксируйте генерацию корректного ответа при полностью отключенном интернет-соединении (проверка on-device статуса).Шаг 3. Настройка изолированного профиля браузера и песочницы
Автономный агент осуществляет сбор информации и взаимодействие с интерфейсами через веб-браузер. Если подключить агента к повседневному пользовательскому профилю, модель получит доступ ко всем сохраненным сессиям: корпоративной почте, социальным сетям, мессенджерам и сохраненным методам оплаты.
Это создает недопустимый уровень риска компрометации данных при обработке непроверенного контента на сторонних ресурсах. Архитектура NIKA предусматривает запуск браузера в изолированной песочнице (sandbox) с полностью очищенным состоянием хранилища (Clean Storage).
Ниже приведен условный пример конфигурации браузерного движка агента:
Такая конфигурация гарантирует, что агент не сможет случайно прочитать сессионные токены пользователя от чувствительных порталов, а все созданные во время сессии временные файлы останутся внутри изолированной локальной директории проекта.
Действие: Сконфигурируйте агентский браузерный движок (headless/headed browser) на использование отдельного чистого профиля пользователя, заблокировав чтение cookies и сохраненных паролей от личных учетных записей. Результат: Агент получает доступ к изолированному окну браузера с возможностью кликов, ввода текста и навигации, изолированному от персональных данных оператора. Проверка: Запустите тестовую сессию браузера через команду агента и убедитесь, что в менеджере профилей отсутствуют сохраненные учетные данные от личных сервисов.
Шаг 4. Конфигурация лимитов для финансовых и внешних действий
Опыт полевых экспериментов с автономными агентами показал, что предоставление ИИ полной свободы действий в браузерных сценариях приводит к инцидентам: от многократных заказов одного и того же товара до автоматического добавления контактных номеров в черные списки служб бронирования из-за некорректного распознавания форм.
Чтобы исключить подобные сценарии в локальной версии NIKA, настраивается контур подтверждения человеком (Human-in-the-loop, HITL). Конфигурация шлюза безопасности задает лимиты на финансовые объемы и маркирует деструктивные действия (destructive actions), требующие прямого разрешения от оператора через всплывающее системное окно.
Ниже приведен условный шаблон файла
security_rules.json:При попытке вызвать операцию, связанную с нажатием кнопок «Оплатить», «Купить» или «Оформить предзаказ», агент переходит в режим ожидания (pause state), передавая пользователю снимок экрана, извлеченную сумму и наименование получателя.
Действие: Задайте в конфигурационном файле жесткие политики подтверждения (Human-in-the-loop): лимит на сумму одной транзакции (условный пример: не более 500 рублей), обязательный запрос подтверждения через системное уведомление перед кликом по кнопке «Оплатить», «Купить» или «Забронировать». Результат: Правила финансового шлюза записаны в конфигурацию безопасности агента, блокируя любые несанкционированные списания. Проверка: Смоделируйте тестовую покупку на демонстрационном стенде (условный пример:
demo-shop.example) и убедитесь, что агент останавливает выполнение сценария и ожидает ручного ввода подтверждения от пользователя.Шаг 5. Запуск первого тестового сценария и валидация действий
После настройки инференса, браузерной песочницы и шлюза безопасности агент готов к выполнению первичного тестового сценария. Первый запуск рекомендуется проводить на задачах поиска, структурирования и извлечения информации без ввода каких-либо конфиденциальных данных.
Типовой тестовый сценарий включает в себя 1. Запуск браузера в видимом режиме (headed mode) для визуального контроля действий 2. Переход на публичный агрегатор расписаний или демонстрационный сайт 3. Парсинг структуры страницы, идентификация полей ввода и извлечение таблицы данных.
- Сохранение структурированного отчета в локальный файл формата JSON или Markdown.
Пример команды запуска сценария через терминал:
Во время выполнения процесса в терминале отображается журнал пошаговых рассуждений (Chain-of-Thought / Action Traces): какие DOM-селекторы были обнаружены, какая гипотеза была выдвинута локальной моделью и какое элементарное действие (клик, скролл, ввод текста) было отправлено в браузерный драйвер.
Действие: Запустите сценарий поиска и бронирования публичной информации (условный пример: сбор расписания авиарейсов или мониторинг цен) без передачи платежных данных, отслеживая execution log в реальном времени. Результат: Агент автономно выполняет последовательность действий в браузере, разбирает DOM-дерево сайта и формирует итоговый отчет в терминале. Проверка: Сверьте лог действий агента (
actions.log) с реальными изменениями на целевой странице и убедитесь в отсутствии циклических запросов или спам-кликов.Диагностика и типичные ошибки
Эксплуатация автономных агентов с on-device моделями сопряжена с техническими сбоями двух классов: инфраструктурными (нехватка памяти, таймауты) и когнитивными (ошибки парсинга, зацикливание агента). В таблице ниже систематизированы наиболее распространенные неполадки и безопасные методы их нейтрализации.
Заключение
Развертывание персонального агента NIKA позволяет перенести выполнение рутинных задач непосредственно на собственное аппаратное обеспечение пользователя. Локальный инференс языковой модели полностью исключает передачу конфиденциальных файлов, истории браузера, cookies и платежных сведений сторонним облачным сервисам, обеспечивая высокий уровень приватности контекста.
Главным условием надежной работы системы выступает создание изолированной программной среды. Поскольку агент наделен инструментами прямого взаимодействия с браузером, формами авторизации и ресурсами операционной системы, корректная настройка песочницы и разделение прав доступа предотвращают ошибки в цепочке рассуждений и защищают компьютер от нежелательных действий.
Практическое внедрение базируется на строгой последовательности шагов: от развертывания on-device LLM до конфигурации лимитов на внешние действия и обязательного включения человеческого контроля. Тестирование пилотных сценариев и своевременная диагностика типичных ошибок гарантируют безопасность при автоматизации веб-сервисов.
