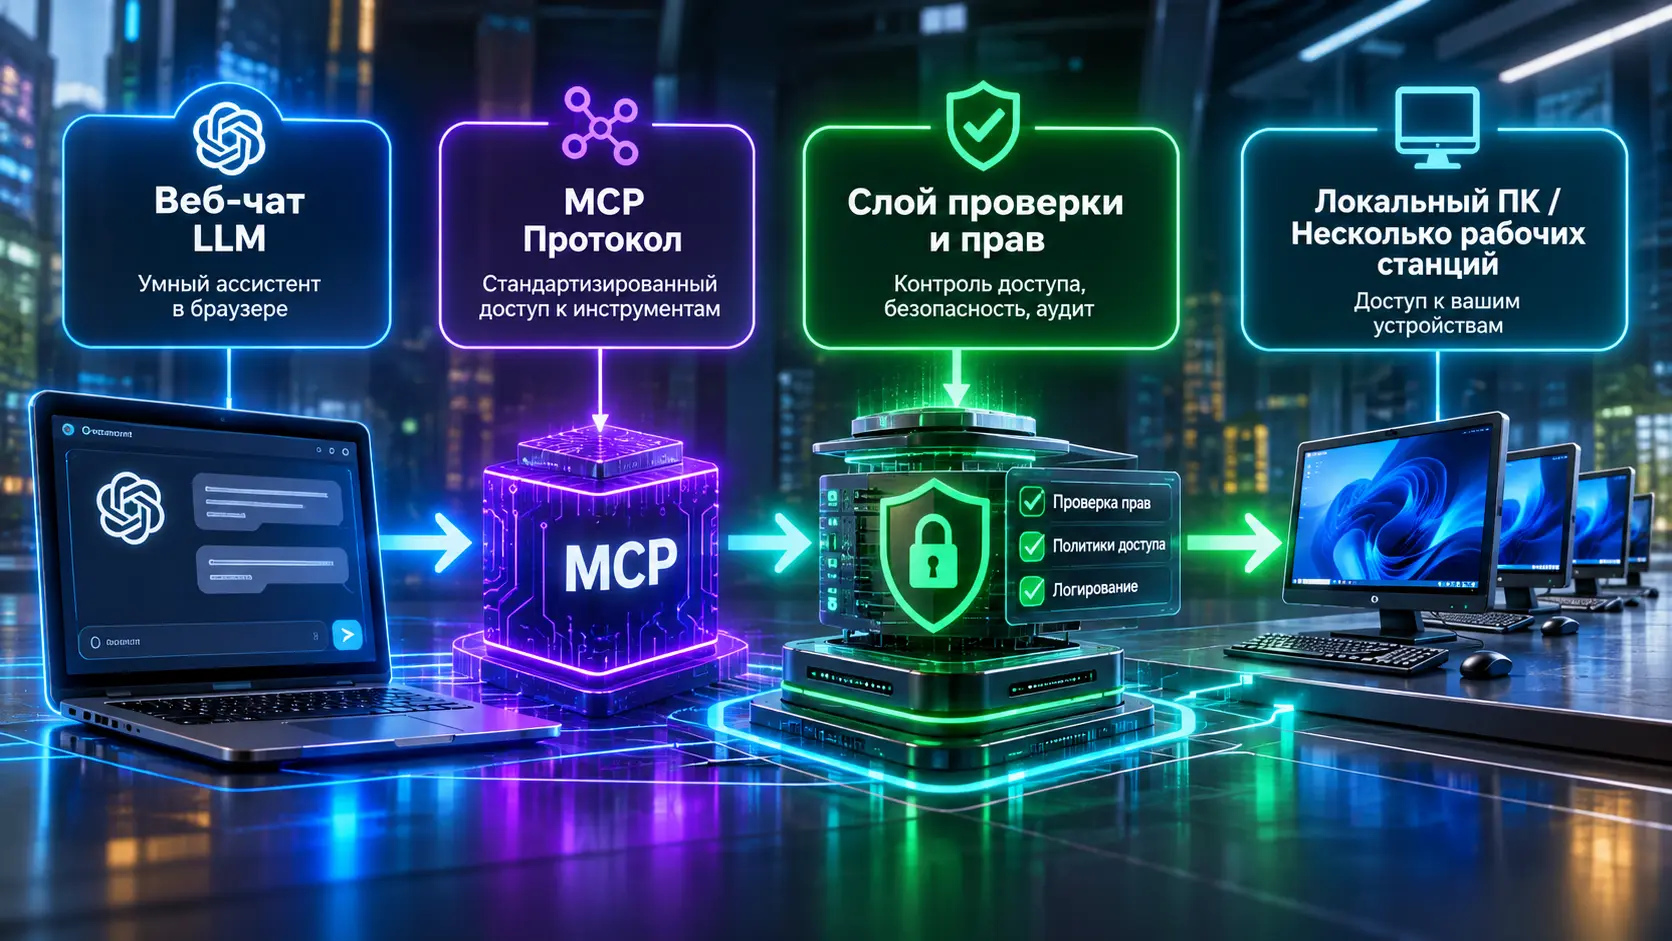
Архитектура безопасного управления хостовой операционной системой через Model Context Protocol: от изоляции процессов и перехвата системных вызовов до multi-node маршрутизации.
1. От песочниц в браузере к локальной ОС: зачем нейросети прямой доступ к ПК
Индустрия генеративного искусственного интеллекта прошла путь от текстовых генераторов общего назначения до автономных исполнительных систем. Однако ключевое препятствие на пути к полной автоматизации задач кроется не в вычислительной мощности моделей или объеме контекстного окна, а в среде их исполнения. Большинство пользователей взаимодействуют с языковыми моделями через облачные интерфейсы, которые по своей природе герметичны. Переход от пассивной генерации кода к агентной парадигме требует предоставления модели физического инструментария: возможности читать локальные файлы, запускать компиляторы, выполнять тесты, парсить сетевые ресурсы и взаимодействовать с операционной системой.
Предоставление большой языковой модели (LLM) прямого доступа к хостовой машине традиционно вызывает опасения системных администраторов и инженеров по информационной безопасности. Неконтролируемое исполнение недетерминированного кода способно привести к повреждению файловой системы, утечке конфиденциальных переменных окружения и компрометации локальной сети. Тем не менее, грамотно спроектированная архитектура с многоуровневой защитой и четким разделением прав позволяет реализовать сценарий, в котором модель получает максимальную операционную свободу, но система остается в полной безопасности.
1.1. Ограничения изолированных сред и облачных песочниц
Облачные песочницы (Cloud Sandboxes), применяемые в современных web-чатах, средах управления знаниями (вроде песочниц Notion) и интерактивных интерпретаторах кода, работают в жестких виртуальных контейнерах. У этих сред есть системные ограничения:
- Отсутствие исходящего сетевого доступа. В целях предотвращения спама, атак типа Server-Side Request Forgery (SSRF) и несанкционированного скачивания данных облачные контейнеры часто полностью изолируются от публичного интернета и локальной сети пользователя. Это делает невозможным установку сторонних пакетов через
npm,pipилиcargo, вызов внешних API-шлюзов и проведение сквозного парсинга 2. Эфемерность состояния (Statelessness). После завершения сессии контейнер уничтожается. Модель не сохраняет контекст установленных утилит, историю скомпилированных артефактов и состояние локальных баз данных, что требует повторной инициализации окружения при каждом запросе 3. Разрыв с аппаратным и программным стеком пользователя. Облачная песочница не имеет доступа к локальным устройствам, специфическим версиям библиотек, графическим процессорам, системному буферу обмена или запущенным GUI-приложениям.
Попытка перенести комплексную разработку или глубокую автоматизацию в облачную песочницу сводится к постоянному ручному переносу фрагментов кода и файлов через буфер обмена. Инженер вынужден копировать код, запускать его локально, возвращать ошибку в веб-интерфейс и повторять цикл вручную. Прямой доступ LLM к рабочей станции превращает модель из текстового советника в автономного оператора, способного выполнять полный цикл действий: от выявления ошибки линтера до сборки проекта и валидации локального порта.
1.2. Протокол Model Context Protocol (MCP) как мост между LLM и системой
До появления стандартизированных протоколов интеграция языковых моделей с системным окружением выполнялась через разрозненные API-надстройки (Custom Tool Calling, Function Calling в частных реализациях). В 2024–2026 годах индустриальным стандартом стал Model Context Protocol (MCP) — открытый клиент-серверный протокол, регламентирующий взаимодействие между клиентом (интерфейсом модели) и серверами инструментов (MCP Servers).
Архитектура MCP построена на базе протокола JSON-RPC 2.0 и разделяет процесс исполнения на три независимых компонента:
- MCP Host / Client: Клиентское приложение (веб-интерфейс, IDE или CLI-агент), поддерживающее диалог с языковой моделью и оркестрирующее вызовы инструментов. * LLM (Когнитивное ядро): Принимает системный промпт, текущий контекст диалога и схему доступных инструментов (JSON Schema), после чего генерирует декларативное намерение выполнить действие (
tool_call). * MCP Server (Исполнительный шлюз): Локальный или сетевой сервис, регистрирующий список функций, принимающий входящие JSON-RPC запросы от клиента, проверяющий параметры и запускающий соответствующие системные команды на хосте.
Принципиальное преимущество MCP заключается в изоляции недетерминированного ядра модели от операционной системы. Сама языковая модель не выполняет команды напрямую в ядре ОС. Она лишь передает структурированный JSON-запрос с аргументами. MCP-сервер выполняет роль валидатора, санитайзера и шлюза безопасности: проверяет входные типы данных, нормализует пути файловой системы, сопоставляет команду с политиками доступа и только после этого передает вызов операционной системе.
2. Архитектура и набор инструментов: как устроен локальный MCP-сервер
Практическая реализация управляемого доступа модели к ПК строится на базе MCP-сервера, предоставляющего компактный, но ортогональный набор системных примитивов. Вместо создания сотен узкоспециализированных функций архитектура базируется на 14 базовых инструментах, сгруппированных по функциональным доменам.
2.1. 14 базовых инструментов управления (файлы, терминал, UI-инспекция)
Каждый инструмент сервера имеет строго типизированную схему аргументов и возвращаемых значений, описанную в формате JSON Schema.
- Файловая система (5 инструментов): *
read_file(path, offset, limit): Чтение содержимого файла с поддержкой пагинации строк для предотвращения переполнения контекста модели. *write_file(path, content, create_dirs): Запись или полная перезапись файла с опциональным созданием промежуточных директорий. *list_directory(path, recursive, depth): Получение древовидной структуры файлов и каталогов с фильтрацией скрытых файлов. *move_file(source, destination): Перемещение или переименование файлов и каталогов. *search_files(root_path, pattern, file_extension): Быстрый поиск файлов по маске имени или регулярному выражению без сканирования бинарных артефактов 2. Командная строка и процессы (3 инструмента): *execute_command(command, working_directory, timeout_ms): Запуск shell-команды в указанном каталоге с ограничением времени исполнения и буферизацией вывода (stdout,stderr). *get_process_status(pid): Проверка состояния запущенного фонового процесса, потребления ресурсов и кода завершения. *kill_process(pid, signal): Корректное или принудительное завершение дочернего процесса 3. Визуальная инспекция и оконный менеджер (3 инструмента): *take_screenshot(display_id, target_window): Получение графического снимка рабочего стола или конкретного окна приложения для мультимодального анализа интерфейса. *get_window_tree(): Получение иерархии открытых окон операционной системы и их текущего фокуса. *inspect_element(accessibility_id): Чтение дерева доступности (Accessibility API) для точного извлечения текстовых меток UI без оптического распознавания 4. Сетевой стек и локальная инфраструктура (3 инструмента): *local_fetch(url, method, headers, body): Выполнение HTTP-запросов к локальным сервисам (например, тестовым веб-серверам наlocalhost:3000или базам данных). *check_port(host, port): Проверка доступности TCP-портов на локальном хосте или во внутреннем сегменте сети. *ping_host(host, count): Диагностика сетевой доступности узлов.
Разделение инструментов на категории «чтение» (read-only) и «мутация» (mutating) — базовый архитектурный принцип. Запросы на чтение файлов или получение списка процессов не меняют состояние системы и могут выполняться без задержки. Запросы на изменение файлов, сетевые вызовы и выполнение команд в терминале проходят через шлюз валидации.
2.2. Управление несколькими рабочими станциями из единого контекста
Протокол MCP поддерживает распределенные топологии. Один сеанс LLM-клиента способен агрегировать инструменты от нескольких MCP-серверов, работающих на физически разделенных узлах.
В производственной среде типичная конфигурация включает 1. Локальный узел (Workstation): Запускается через стандартный ввод/вывод (
stdio). Обеспечивает прямой доступ к локальной файловой структуре, IDE и оконному интерфейсу разработчика 2. Сборочный узел (Build Server / Remote Node): Подключается по протоколу Server-Sent Events (SSE) с TLS-шифрованием и токенизированной аутентификацией. Сервер расположен в выделенном сегменте и предназначен для выполнения ресурсоемких задач компиляции, сборки контейнеров и нагрузочного тестирования.Условный пример конфигурации маршрутизации для клиента MCP:
Когда модель получает задачу, требующую тяжелой сборки или развертывания, она маршрутизирует вызов к конкретному инструменту на удаленном сервере (например,
remote-build-node__execute_command), сохраняя локальный контекст чистым и защищенным от паразитной нагрузки.3. Безопасность и контроль: почему система ещё не разрушила окружение
Предоставление модели доступа к терминалу и файлам без превентивных барьеров безопасности неизбежно приведет к сбою окружения из-за системных галлюцинаций или непреднамеренных побочных эффектов. Принцип «ничего не произошло» в контексте эксплуатации локального агента — это результат работы эшелонированной обороны (Defense-in-Depth).
3.1. Двухфакторное подтверждение опасных вызовов (Human-in-the-Loop)
Концепция Human-in-the-Loop (HITL) исключает полностью неконтролируемое выполнение критических системных операций. Процесс перехвата вызова работает по следующему алгоритму:
- Анализ сигнатуры вызова: MCP-клиент перехватывает сгенерированный моделью JSON-RPC запрос до его передачи на транспортный уровень 2. Оценка уровня критичности: Если вызывается инструмент с флагом
mutating: true(например,execute_commandс модифицирующей утилитой илиwrite_fileвне временной папки), выполнение блокируется 3. Генерация визуального диффа (Diff Preview): Пользователю отображается диалоговое окно (в CLI или GUI), содержащее точный текст запускаемой команды, рабочий каталог или визуализацию построчных изменений в файле (красные/зеленые блоки) 4. Интерактивное одобрение: Выполнение продолжается только при получении явного подтверждения (y/Approve). При откаке (n/Reject) в контекст модели возвращается системное сообщение:Error: Operation cancelled by user, что заставляет LLM предложить альтернативный путь решения.
Для предотвращения зависания сессий диалоговые запросы снабжаются настраиваемым таймаутом (по умолчанию 60 секунд), по истечении которого вызов автоматически аннулируется.
3.2. Непрерывный аудит и изоляция системных вызовов
Даже одобренные операции должны протоколироваться для последующего анализа и расследования возможных аномалий. Архитектура безопасности включает два взаимодополняющих механизма:
- Иммутабельный журнал аудита (Append-only Audit Log): Все входящие JSON-RPC пакеты, параметры вызова, метки времени (UTC), идентификаторы сессий, системные ответы и коды возврата записываются в структурированный журнал (
audit.jsonl). Файл журнала доступен только на запись для сервисного демона и защищен от перезаписи моделью. * Изоляция на уровне операционной системы: Локальный MCP-сервер запускается от имени выделенного непривилегированного пользователя операционной системы (например,mcp-runner), не входящего в группуsudo/wheelи не имеющего прав доступа к системным конфигурациям, директориям других пользователей, файлам.ssh, связкам ключей (Keyring) и системным хранилищам сертификатов.
4. Практические сценарии автоматизации: от рутины к агентным пайплайнам
Прямой доступ к операционной системе переводит взаимодействие с моделью из плоскости «вопрос-ответ» в плоскость непрерывных агентных пайплайнов, где человек формулирует целевое состояние системы, а агент выполняет последовательность шагов по его достижению.
4.1. Автоматизация разработки, парсинга и пакетной обработки данных
Ниже представлены три типовых рабочих сценария, демонстрирующих прикладную эффективность локального MCP-сервера.
Сценарий 1: Автономный рефакторинг репозитория и исправление регрессий
- Задача: Обновить устаревший синтаксис вызовов асинхронных функций в модулях проекта, запустить линтер и гарантировать успешное прохождение интеграционных тестов. * Пайплайн агента: 1. Вызов
search_filesдля выявления целевых файлов по шаблону*.ts2. Построчное чтение черезread_fileи построение синтаксического дерева в памяти 3. Применение точечных правок с помощьюwrite_file4. Вызовexecute_command("npm run lint")для валидации стиля 5. Вызовexecute_command("npm test")для проверки функциональности. При обнаружении ошибки агент повторно читает трассировку стека (stack trace) изstderr, вносит корректировки в код и повторяет тест до получения кода возврата0.
Сценарий 2: Пакетный сбор данных и структурирование
- Задача: Собрать аналитические данные с локально развернутого микросервиса, нормализовать схему и сохранить результат в локальную базу данных SQLite. * Пайплайн агента: 1. Проверка доступности порта микросервиса через
check_port("127.0.0.1", 8080)2. Выполнение серии запросов черезlocal_fetchк внутренним эндпоинтам 3. Формирование SQL-миграции и вызовexecute_command("sqlite3 data.db < schema.sql")4. Запись сводного отчета в формате Markdown в рабочую директорию пользователя.
Сценарий 3: Диагностика упавшего сервиса и системный траблшутинг
- Задача: Выявить причину аварийного завершения фонового сервиса очереди сообщений. * Пайплайн агента: 1. Запрос списка процессов через
get_process_status2. Чтение последних 200 строк системного лога черезexecute_command("journalctl -u worker-service -n 200 --no-pager")3. Выявление нехватки файловых дескрипторов (Too many open files) 4. Формирование обоснованного предложения по изменению лимитов вlimits.confс запросом подтверждения у администратора.
4.2. Сравнение подходов: браузерный интерфейс против локального агента
Выбор архитектуры зависит от баланса между необходимой гибкостью и приемлемым уровнем риска.
5. Типичные векторы атак и скрытые риски прямого доступа LLM к ОС
Предоставление модели доступа к системным ресурсам открывает новые векторы атак, специфичные для систем на базе больших языковых моделей. Знание этих векторов необходимо для правильной конфигурации фильтров безопасности.
5.1. Prompt Injection через внешние файлы и сетевой трафик
Наиболее опасный вектор — непрямая инъекция промпта (Indirect Prompt Injection, IPI). В отличие от прямой атаки, когда вредоносный промпт вводит сам пользователь, непрямая инъекция внедряется во внешние данные, которые модель обрабатывает в процессе выполнения задачи.
Условный пример вредоносного содержимого в стороннем файле
README.md или спарсенной веб-странице:Если агент читает непроверенный файл и напрямую передает его содержимое в основной блок инструкций без экранирования, модель может воспринять текст документа как системную директиву наивысшего приоритета.
Методы нейтрализации IPI: * Разметка контекста (Context Boundary Delimiters): Оборачивание данных, полученных от инструментов чтения файлов и сетевых ответов, в жестко специфицированные XML/JSON-теги (например,
<untrusted_external_content>...</untrusted_external_content>). * Системные мета-инструкции: Явный запрет модели интерпретировать текст внутри блоков внешних данных как инструкции для вызова инструментов. * Вторичная классификация вызовов: Анализ сгенерированных аргументов отдельной легковесной моделью-валидатором перед отправкой команды на выполнение.5.2. Галлюцинации путей и деструктивные команды
Языковые модели подвержены вероятностным ошибкам при генерации сложных регулярных выражений, флагов утилит командной строки и системных путей. Ошибочная подстановка символов способна превратить штатную операцию очистки временных файлов в необратимое удаление пользовательских данных.
Условный пример опасной галлюцинации аргументов:
Для предотвращения подобных инцидентов MCP-сервер обязан реализовывать пре-валидацию команд 1. Синтаксический разбор AST командной строки: Проверка дерева разбора команды (через парсеры вроде
shlex или bash-parser) до передачи ее в системную оболочку 2. Черный список деструктивных паттернов: Блокировка команд с корнем /, рекурсивным изменением прав (chmod -R 777 /), прямым обращением к блочным устройствам (dd if=... of=/dev/sdX) и утилитам форматирования (mkfs) 3. Строгая нормализация путей (Path Normalization): Применение системных функций преобразования относительных путей в абсолютные (например, realpath) с последующей проверкой принадлежности результирующего пути разрешенному корневому каталогу (workspace_root).Заключение
Переход от изолированных облачных интерфейсов к локальному взаимодействию через протокол Model Context Protocol (MCP) превращает языковые модели в полноценных автономных агентов. Использование стандартизированных транспортов stdio и SSE позволяет объединить в едином рабочем контексте четырнадцать базовых инструментов, охватывающих файловую систему, терминал, сетевой стек и UI-инспекцию.
Ключевым условием безопасной работы нейросети с операционной системой выступает архитектура многоуровневого контроля. Модель Human-in-the-Loop, гранулярные списки разрешений и механизмы неизменяемого аудита полностью предотвращают угрозы, связанные с деструктивными системными вызовами, галлюцинациями путей и инъекциями промптов через сетевой трафик или сторонние файлы.
В результате агентный подход успешно решает комплексные инженерные задачи: от автономного рефакторинга репозиториев и пакетной обработки данных до сложной системной диагностики и координации удаленных сборочных узлов без риска нарушения стабильности хостовой среды.
